そのホームページ、最後に更新したのはいつですか? WordPressだけが危険ではない、今後はすべてのホームページにセキュリティ対策が必要な時代へ
ホームページをWordPressで制作し、その後は自社で管理されている企業や店舗、事業所様も多いと思います。
「ホームページは普通に表示されているから大丈夫」
「ブログも更新していないし、特に触る必要はない」
「WordPressの管理画面には何年もログインしていない」
このような状況になっていませんか?
ホームページが正常に表示されているからといって、安全に運用されているとは限りません。
2026年10月に発生したPHPの重大な脆弱性をめぐる騒動は、ホームページの管理がいかに重要かを改めて考えさせられる出来事でした。
そして、今回の問題で知っていただきたいのは、WordPressだけが危険なのではないということです。
今後は、どのような方法で制作されたホームページであっても、セキュリティ対策と継続的な管理がますます重要になると考えています。
2026年10月、PHPの重大な脆弱性でホームページが表示されない事態に
2026年10月21日から22日にかけて、PHPの重大な脆弱性への対応が行われました。
PHPとは、WordPressをはじめ、多くのホームページやWebシステムで利用されているプログラミング言語です。
今回の脆弱性は、悪用されると外部から不正なプログラムを実行される可能性がある深刻なものでした。
弊社が管理するホームページでも、ロリポップ!レンタルサーバーを利用している約50サイトで、502エラーが発生するなどの影響がありました。
ホームページが表示されなくなり、管理画面にもアクセスできないケースが発生しました。
その後、ロリポップ!からは、利用者のサイトとデータを保護するため、修正が完了するまでサーバー単位で一時的に表示を停止したことが説明されています。
つまり、今回の表示障害は、すべてがホームページへの攻撃被害によるものではなく、重大な脆弱性からサイトを守るための緊急対応による影響もあったのです。
今回の出来事は、ホームページがサーバーやプログラムなど、さまざまな仕組みに支えられていることを改めて示しました。
WordPressだけが危険というわけではありません
セキュリティ関連のニュースでは、WordPressの脆弱性が取り上げられることがあります。
そのため、「WordPressは危険だから使わない方がよい」と考える方もいらっしゃるかもしれません。
しかし、それは少し違います。
WordPressは世界中で広く利用されているシステムであり、適切に管理することで安全性を高めることができます。
一方、WordPress以外のCMS、独自開発のホームページ、各種Webサービスでも、脆弱性や不正アクセスの問題は発生します。
今回のPHPの問題も、WordPressだけに限定されたものではありませんでした。
大切なのは、何を使ってホームページを制作したかだけではなく、公開後にどのように管理しているかということです。
今後は、すべてのホームページが攻撃対象になる可能性があります
近年、ホームページへの攻撃は自動化が進んでいます。
攻撃者が一つひとつの企業を調べて攻撃するだけではありません。
インターネット上のホームページを自動的に調査し、古いシステムや脆弱性のあるプログラムを探す攻撃も行われています。
弊社が管理しているWordPressサイトでも、セキュリティプラグイン「Wordfence」から、短時間に数百件の不審なアクセスや攻撃を検知したという通知が届くことがあります。
もちろん、攻撃が検知されたことと、実際に不正侵入されたことは別です。
しかし、企業の規模や知名度に関係なく、ホームページが攻撃の対象となり得ることは確かです。
今後、AIなどの技術が攻撃の自動化にも利用されれば、こうしたリスクはさらに高まる可能性があります。
「うちは小さな会社だから狙われない」
「特に重要な情報を掲載していないから大丈夫」
そうした考え方は、通用しにくくなってきています。
今後はWordPressに限らず、すべてのホームページでセキュリティを意識した運用が必要になる時代だと考えています。
一番危険なのは、ホームページを放置すること
WordPressで特に注意したいのが、制作後の管理を放置してしまうことです。
WordPress本体だけでなく、テーマやプラグイン、PHPなども定期的に更新する必要があります。
例えば、次のような状態になっていないでしょうか。
- WordPressを何年もアップデートしていない
- PHPのバージョンが古いままになっている
- 更新されていないプラグインが残っている
- 不要なプラグインが多数インストールされている
- セキュリティ設定を確認したことがない
- バックアップが取られているか分からない
- ホームページを制作した業者と連絡が取れない
このような状態を長期間放置することは、おすすめできません。
特に古いPHPを利用している場合、サポートが終了していると新たな脆弱性に対する修正が提供されないことがあります。
ただし、PHPは新しいバージョンに変更すればよいという単純なものでもありません。
テーマやプラグインとの互換性によっては、更新後にホームページが正常に動作しなくなる場合もあります。
だからこそ、専門的な知識を持った管理者による確認が重要なのです。
商工会などの支援で制作したホームページも、管理体制の確認を
商工会や各種支援制度などを利用して、ホームページを制作された事業所様も多いと思います。
専門家の支援を受けてホームページを完成させることは、大変有意義なことです。
しかし、支援の対象が制作までとなっており、その後の管理については事業所自身に任されている場合があります。
制作を担当した専門家が、継続的な管理契約まで行うとは限りません。
その結果、ホームページは完成したものの、誰がアップデートやセキュリティ管理を行うのか決まっていないというケースが生まれます。
ホームページは完成したら終わりではありません。
公開後も安全に使い続けるためには、継続的な管理が必要です。
WordPressの自社管理そのものが悪いわけではありません
弊社では、専門知識のないままWordPressを自社管理することは、あまりおすすめしていません。
ただし、自社管理そのものが危険という意味ではありません。
社内に専門知識を持った担当者がいて、定期的なアップデートやバックアップ、セキュリティ対策を適切に行っているのであれば、自社管理でも問題ありません。
一方で、日常業務に追われる中、WordPressの管理まで行うことは簡単ではありません。
ホームページの更新と、システムの保守管理は別の仕事です。
ブログやお知らせの更新は自社で行い、PHPやWordPressの管理は専門家に任せる。
そのような運用方法も、十分に合理的な選択だと思います。
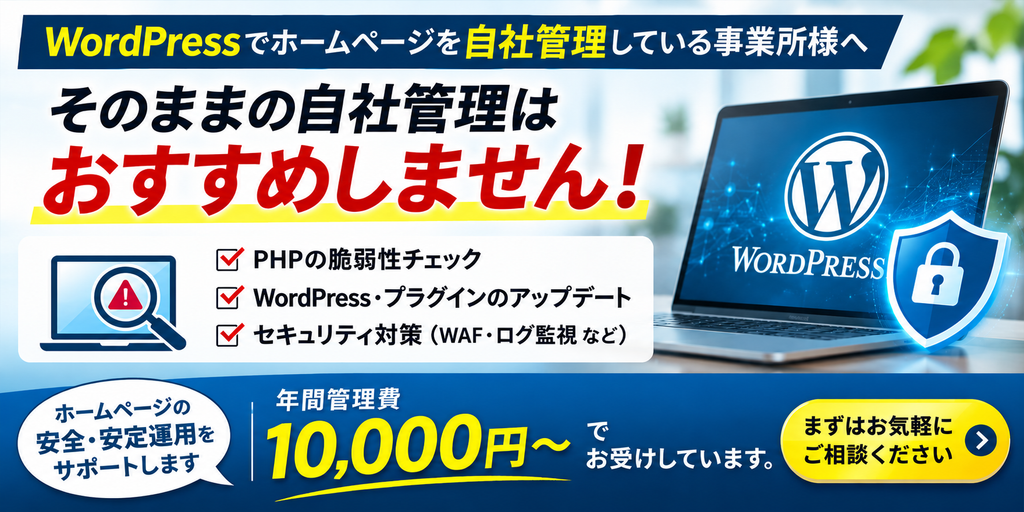
株式会社Areaでは、WordPressの年間管理を10,000円から承っています
株式会社Areaでは、ホームページの制作だけでなく、公開後の管理や保守にも力を入れています。
弊社で制作したホームページはもちろん、他社で制作されたWordPressサイトについてもご相談を承っています。
主な管理・点検内容は次のとおりです。
- PHPのバージョン・脆弱性チェック
- WordPress本体のアップデート
- テーマ・プラグインのアップデート
- 不要なプラグインの確認
- セキュリティ対策
- ホームページの表示・動作確認
- バックアップや管理方法のご相談
WordPress年間管理費 10,000円〜
ホームページの規模や構成、管理内容に応じてお見積もりいたします。
※サーバー・ドメイン費用は別途実費です。
※大規模な修復作業、改ざん被害からの復旧、特殊なシステムの更新などは別途費用が必要となる場合があります。
ホームページは、これから「作ること」以上に「守ること」が重要になります
これまでホームページは、企業や店舗の情報を発信するために制作するものという考え方が中心でした。
しかし、これからは違います。
ホームページは企業の信用を支える大切な情報資産です。
長年蓄積したブログや施工実績、お客様との接点を守ることも、ホームページ管理の大切な役割です。
どれほど立派なホームページを制作しても、管理されずに放置されていては、その価値を十分に守ることはできません。
そして、これはWordPressだけの問題ではありません。
これからのホームページ運営で最も避けたいのは、管理する人がいないまま放置してしまうことです。
今回のPHP騒動をきっかけに、一度ホームページの管理状況を確認してみてはいかがでしょうか。
「最後にWordPressを更新したのはいつだっただろう?」
そう思われた事業所様は、ぜひ一度ご相談ください。
株式会社Areaでは、WordPressの点検・アップデート・セキュリティ対策など、ホームページの安全で安定した運用をサポートしています。
株式会社Area|ホームページ制作・WordPress管理
TOP
ビジネスホームページを安心価格で! ホームページ無料相談・診断受付中! 最新のWordPressで制作 無料相談はこちら▶▶ SCROLL 「時間がない」「資料を揃えるのが大変」そ…
 ホームページまるっとおまかせ|佐賀のホームページ制作 無料相談